全球服务器连接方案设计
目标设定
- 高效连接:确保服务器间数据传输速度和稳定性。
- 安全性:防止数据泄露、网络攻击和数据丢失。
- 扩展性:支持服务器数量的增加或扩展。
- 安全协议:采用合理的加密技术(如HTTPS、SSL、DSS)。
- 地理位置分布:通过多服务器网络分散地理位置,减少单点故障风险。
系统架构
- 服务器分布:选择多个地理位置(如全球各地)部署服务器,形成一个全球服务器网络。
- 架构结构:
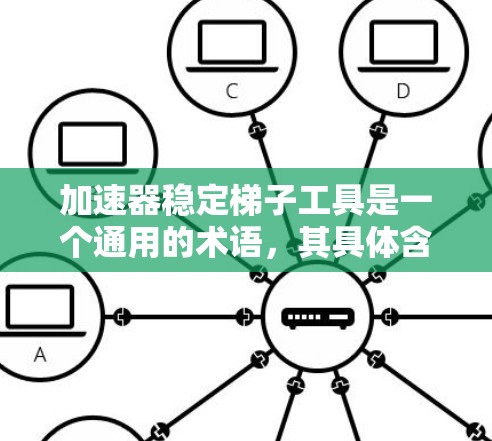
- 中心服务器:作为网络中心,负责管理服务器之间的连接和管理。
- 子网服务器:分布在多个地理位置,每个子网服务器负责独立的服务器组。
- 视频会议服务器(如Zoom、Zoom Meeting):用于实时视频会议和会议记录管理。
- 云服务器:如AWS、阿里云、腾讯云等,提供服务器存储和云服务支持。
技术实现
- 加密通信:
- 使用HTTPS、SSL/TLS、SHA/SHA2加密协议。
- 配备双重认证(D2C)技术,确保数据传输双方身份一致性。
- 多因素认证(MFA):
提供手机端的MFA功能,确保用户身份和密码一致性。
- 网络连接:
- 使用VLAN(虚拟局域网)和IP地址进行地址分配,确保内部通信的隔离。
- 使用VPN(如VPN、OpenVPN)或DCN(数据中心网络)进行跨局域网通信。
- 数据存储:
- 使用云存储服务(如AWS S3、阿里云S3、腾讯云S3)存储服务器配置、日志等数据。
- 使用SSS(Single Service Service)或Kubernetes等容器化工具管理服务器。
安全措施
- 数据加密:
- 数据在传输和存储过程中进行加密,防止数据泄露。
- 采用数据加密存储技术(如加密文件存储和加密数据传输)。
- 访问控制:
- 实施访问控制机制,限制未经授权的访问。
- 提供认证验证,如用户身份认证、访问 token 等。
- 备份与恢复:
- 采用云备份(如阿里云备份、腾讯云备份)或物理备份方案。
- 实施云备份解决方案,确保数据的长期稳定性。
- 病毒和蠕虫防护:
- 定期更新和更新系统,修复已知的病毒和蠕虫。
- 实施自动扫描和流量过滤。
扩展性与可扩展性
- 多服务器架构:
- 选择灵活的架构,如多实例服务(MIS)或容器化架构(如Kubernetes)。
- 提供扩展性,支持服务器数量的增加或减少。
- 网络扩展:
- 使用多链路网络(如多端口IP)和多链路子网(如VLAN)来分散地理位置。
- 实施多接口网络(如多接口局域网)来提高连接的灵活性。
实施步骤
- 选择和部署服务器:
- 选择多个地理位置(如全球各地)部署服务器。
- 使用云服务(如AWS、阿里云、腾讯云)或物理服务器。
- 配置加密通信:
- 配置HTTPS、SSL/TLS、SHA/SHA2加密协议。
- 实施双重认证(D2C)和MFA功能。
- 建立网络连接:
- 使用VLAN、IP地址分配和子网划分来管理内部通信。
- 使用VPN、DCN或其他跨局域网技术实现跨地理位置的通信。
- 管理服务器:
- 使用容器化工具(如Kubernetes)管理服务器。
- 实施容器化部署和监控,确保服务器运行稳定。
- 实施备份与恢复:
- 使用云备份解决方案(如阿里云备份、腾讯云备份)。
- 实施自动扫描和流量过滤来防止病毒和蠕虫。
- 测试与优化:
- 对服务器进行性能测试和稳定性测试。
- 实施全面的监控和日志分析,确保服务器运行良好。
- 根据测试结果优化配置和架构。
注意事项
- 地理位置分布:避免将服务器集中在单一地理位置,以减少单点故障风险。
- 实时性要求:确保视频会议、直播等实时数据的传输和管理。
- 合规性:确保所有服务器连接符合相关法律法规和安全标准。
- 维护与更新:定期检查和更新服务器和网络设备,确保系统稳定。